



Switch 2: primer jailbreak por software, ns2jb, funciona en el firmware 23.0.1
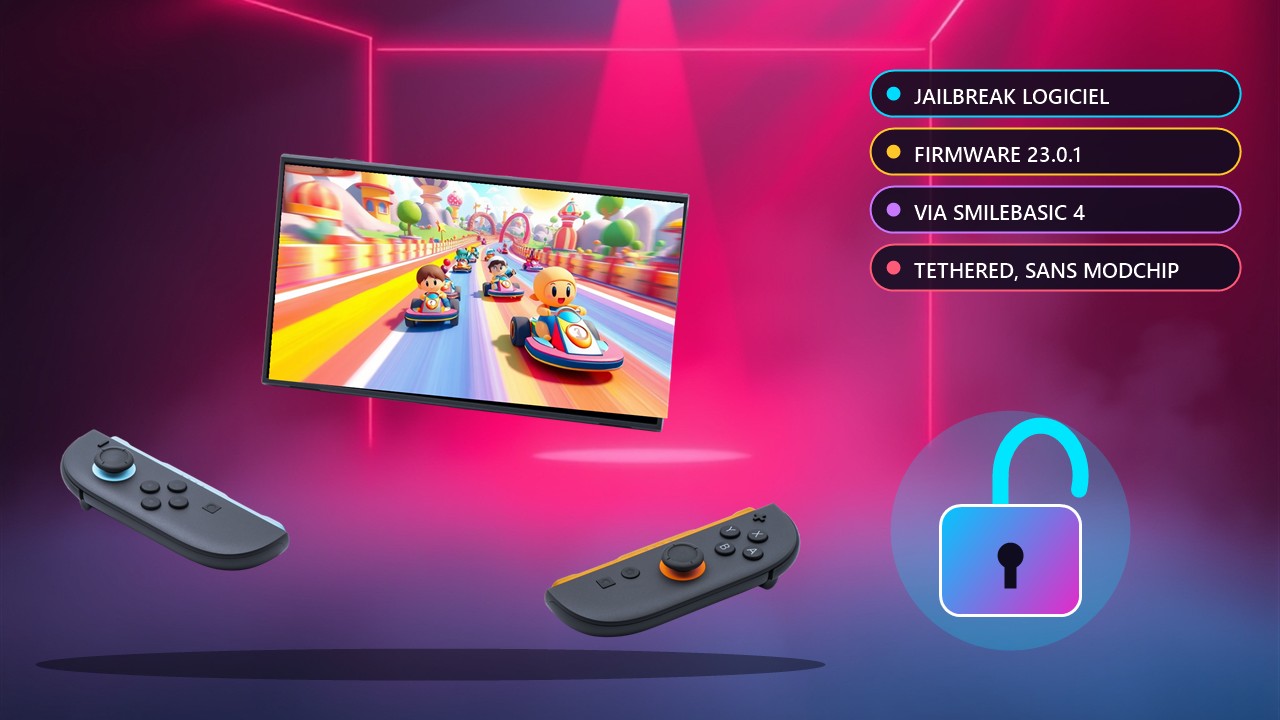
El investigador de seguridad Sammy Hajhamid, alias «pepsipu», presentó el 22 de octubre de 2026 un jailbreak por software de la Nintendo Switch 2 llamado ns2jb. No hace falta ninguna modificación de hardware ni modchip: el exploit encadena fallos en SmileBASIC 4, una aplicación de Switch 1 que se ejecuta mediante retrocompatibilidad, y después en el servicio de sistema de archivos de la consola para ejecutar código nativo con privilegios elevados. Apunta al firmware 23.0.1, la última versión en el momento del anuncio. El investigador dice que Codex de OpenAI le ayudó, pero que el trabajo requirió unas dos semanas de esfuerzo.
La demostración mostraba un Mario Kart World modificado con personajes que no existen en el juego original. Después, el 23 de octubre se vio un lanzador homebrew, descrito como HBLauncher v1.0.0, ejecutando programas como Doom y Super Mario Bros. Según las fuentes, el exploit también permite modificar juegos, hacer copias de partidas y acceder al sistema de archivos.
Límites importantes y riesgos reales
El jailbreak es «tethered»: necesita un ordenador y hay que repetirlo tras cada reinicio. Se queda en el espacio de usuario, sin kernel comprometido ni firmware personalizado, y no hay ninguna demostración pública con juegos pirateados. Hace falta tener ya instalado SmileBASIC 4, ya que la aplicación se retiró de la venta aproximadamente un día después del exploit. A 24 de octubre ninguna actualización de Nintendo corregía los fallos, pero una consola modificada puede detectarse en línea, con riesgo de bloqueo de la cuenta. No se ha publicado ningún repositorio oficial: cuidado con las webs falsas que dicen distribuir la herramienta. Como esto puede cambiar rápido, comprueba tu versión de firmware antes de nada.
Imagen: foto «Nintendo Switch 2 – Tischmodus» de PantheraLeo1359531, licencia CC BY 4.0, recortada, con una escena de juego y un fondo generados, vía Wikimedia Commons.
Fuente: Keengamer