

Cómo hacer jailbreak a tu Nintendo Switch en 2026: la guía completa de Atmosphère para principiantes (solo modelo V1)
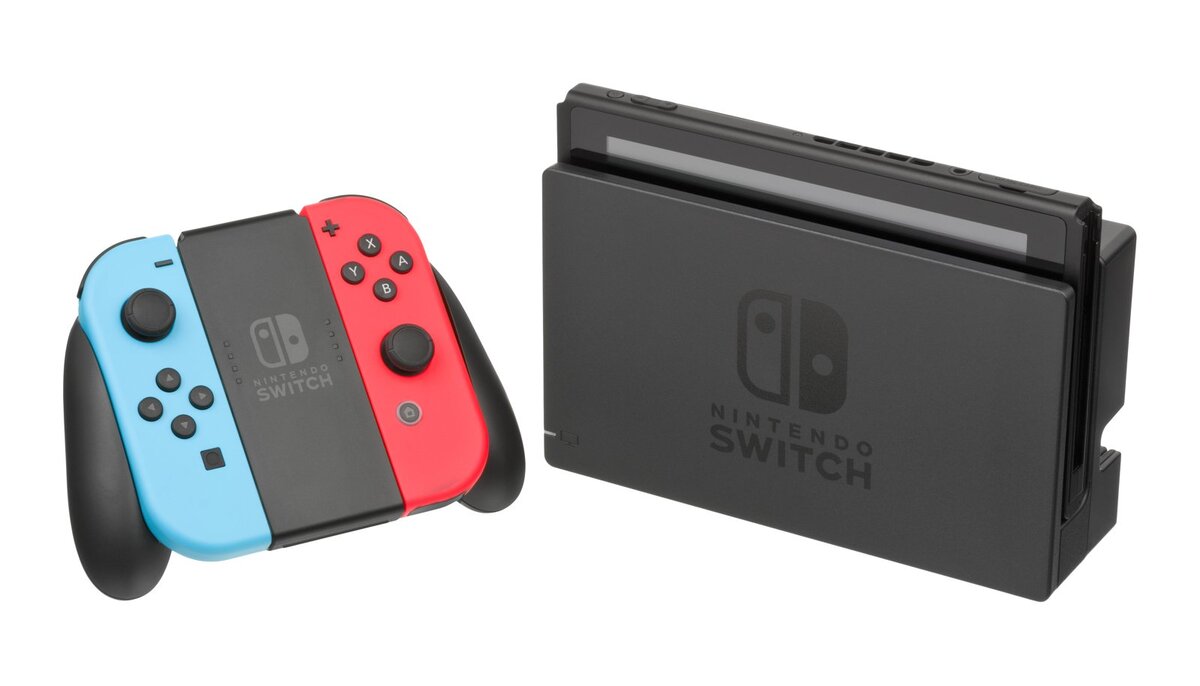
A diferencia de muchos exploits de consolas, el de la Switch original no depende de una versión concreta de firmware: es un fallo de hardware alojado en el bootROM del chip Tegra, conocido como RCM, que simplemente no se puede parchear con una actualización de software. Permite inyectar un payload como Atmosphère, el CFW más utilizado en la consola, para desbloquear guardados de estado, temas, mods y juegos homebrew.
⚠️ Comprueba primero si tu consola es compatible. Esta guía refleja la situación a fecha de 12 de agosto de 2026: solo las consolas Switch V1 fabricadas antes del verano de 2018 son vulnerables. La forma más sencilla de comprobarlo: dale la vuelta a tu consola y mira el número de modelo bajo el logo de Switch. Si solo pone HAC-001, tu consola probablemente sea compatible. Si pone HAC-001(-01), se trata de una revisión V2 «Mariko» parcheada, igual que la Switch Lite (HDH-001) y la Switch OLED: estos modelos requieren un chip de modding de hardware (Hwfly, PicoFly...) que queda fuera del alcance de esta guía para principiantes. Para confirmarlo con total seguridad, también puedes introducir el prefijo de tu número de serie en un verificador online dedicado.
Requisitos previos
Necesitas: una Switch V1 sin parchear (HAC-001); una tarjeta microSD (32 GB mínimo, idealmente 128 GB o más si piensas configurar una emuMMC); un jig RCM (unos pocos euros en tiendas online, preferible a un clip para evitar cortocircuitos); un cable USB-C; un ordenador con Windows, Mac o Linux (o un móvil Android compatible); y un título gratuito instalado previamente desde la eShop, para mejorar el rendimiento de las aplicaciones homebrew.
Pasos de instalación
1. Prepara tu tarjeta microSD: formatéala en FAT32 o exFAT, y copia en ella los archivos de Hekate (el bootloader) y Atmosphère descargados desde sus respectivos repositorios oficiales.
2. Apaga completamente la consola desde Opciones de energía → Apagar (no solo el modo de reposo).
3. Inserta el jig RCM en el raíl derecho del Joy-Con, mantén pulsado el botón de subir volumen, pulsa una vez el botón de encendido y suelta todo: la pantalla permanece en negro, es normal, la consola ya está en modo RCM.
4. Conecta la consola a tu ordenador por USB-C y usa un inyector de payload (TegraRcmGUI en Windows, fusee-launcher en Linux/Mac) para enviar el payload de Hekate.
5. Desde el menú de Hekate que aparece, elige crear una emuMMC (una NAND virtual en la tarjeta SD, muy recomendable para mantener intacta tu sysNAND original), y luego lanza Atmosphère.
6. Una vez en la pantalla de inicio con el CFW activo, instala Homebrew App Store para conseguir las aplicaciones homebrew que quieras.
Advertencias importantes
El riesgo de brick es muy bajo si sigues los pasos en orden, pero nunca desconectes el cable ni apagues la consola mientras se inyecta el payload. Mantén siempre limpia tu sysNAND original haciendo todo lo relacionado con homebrew en una emuMMC: jugar online con juegos pirateados desde la sysNAND puede acarrear un baneo permanente de tu cuenta de Nintendo. El CFW no persiste tras un reinicio completo: tendrás que reinyectar el payload cada vez que lo uses, a menos que configures un auto-RCM (que impide que la consola arranque con normalidad sin payload, recomendado solo para usuarios avanzados). RetroVault solo respalda el uso de copias de seguridad de juegos que poseas legalmente.
Para la documentación completa y los archivos actualizados, consulta la guía oficial NH Switch Guide y el repositorio oficial de Atmosphère en GitHub.